


Статистика
Последние новости
- 5-ая конференция в РАНХиГСе
- 4-ая конференция в РАНХиГСе
- Конференция в РАНХиГСе
- 250 ящиков, включая 13 больших контейнеров...
- Microsoft обновила перечень процессоров, поддерживаемых Windows 11. Список пополнился 42 новыми CPU
- Microsoft разобралась: внезапно переименованные принтеры в Windows 10 и Windows 11 теперь можно переименовать обратно
- Microsoft исправила давний сбой «Проводника» .....
- Неужели Windows-ПК с Arm действительно будут на уровне MacBook? SoC Snapdragon X Elite на 21% быстрее Apple M3
- Таких видеокарт мы не видели более десятка лет. MSI представила GeForce RTX 4060 Cyclone 8G OC с кулером из прошлого
- В Москве запустили серийное производство материнских плат. Они изначально созданы под отечественные процессоры
Последние видеообзоры
- Обзор ноутбука для школьника Lenovo ideapad S145-15IWL (81MV00HKRK)
- Обзор ноутбука Lenovo L340-15IWL (81LG00MSRK)
- Обзор роутера Mikrotik Hap Mini
- Обзор точки доступа Mikrotik cAP ac
- Отличия серверных жестких дисков от десктопных моделей
- Точка доступа WiFi на базе материнской платы Mikrotik RB911G-2HPnD
- Обзор розетки Smart Socket EU Mini, управляемой по Wifi
- Тестирование петличных микрофонов Audio-Technika ATR-3350 и BOYA BY-WM4
- Определение петель коммутации и борьба с ними
- Бюджетная защита различных технических устройств от перепадов напряжения в сети
Последные советы
- Услуга - настройка Mikrotik
- Услуга IP - телефония
- Облачное видеонаблюдения за 100 рублей
- Виртуальная АТС во Владимире
- Использование IP-телефонии для дома
- Почему важно вовремя чистить компьютер?
- Установка Windows
- Облачное видеонаблюдение. Для кого и зачем?!
- Об энергопотреблении современного персонального компьютера
- Ремонт типичных неисправностей в ноутбуке


Хакеры открывают SMB-порты роутеров, чтобы использовать против них эксплоиты АНБ
Специалисты компании Akamai предупредили о новой вредоносной кампании EternalSilence, направленной на массовую компрометацию роутеров. Злоумышленники целенаправленно открывают SMB-порты роутеров, чтобы добраться до устройств, расположенных за ними.
Исследователи пишут, что преступники эксплуатируют технику UPnProxy, о которой впервые стало известно в апреле 2018 года. Данный метод подразумевает эксплуатацию уязвимых UPnP-сервисов и последующую модификацию таблиц NAT (Network Address Translation). Так атакующие создают кастомые правила, позволяющие, например, обращаться к публичному IP-адресу роутера по определенному порту, чтобы затем произошла автоматическая переадресация на другой IP-адрес и порт.
Но если в апреле UPnProxy применялась для проксирования трафика, то теперь эксперты Akamai обнаружили новый вариант применения этой техники. Теперь атакующие модифицируют таблицы NAT таким образом, чтобы иметь возможность извне подключиться к SMB портам (139, 445) и устройствам, расположенным за роутером.
По подсчетам исследователей, перед подобными атаками уязвимы порядка 277 000 роутеров, и 45 113 из них уже подверглись компрометации. Так, один атакующий или одна и та же хак-группа внесли в NAT пострадавших устройств запись «galleta silenciosa». Специалисты считают, что взлом такого количество роутеров привел к компрометации множества других устройств за ними, и оценивают число пострадавших девайсов примерно в 1,7 млн.
Что именно злоумышленники делают с пострадавшими устройствами далее, не совсем ясно, однако специалисты убеждены, что дальнейшая вредоносная активность связана с использованием знаменитого эксплоита EternalBlue. Напомню, что данный эксплоит был похищен у АНБ и после опубликован в свободном доступе, а его работа направлена на эксплуатацию уязвимости в протоколе SMB. В частности, он использовался для распространения шифровальщика WannaCry в мае 2017 года, а также в ходе атак малвари NotPetya.
Более того, аналитики Akamai считают, что в данной вредоносной кампании задействован также и эксплоит EternalRed – это вариация EternalBlue, предназначенная для заражения Linux-систем и работающая с Samba.
«Главной целью здесь являются не таргетированные атаки. Это попытка выгодно использовать уже проверенные и готовые к работе эксплоиты, закидывание большой сети в сравнительно маленький водоем, в надежде, что удастся собрать пул из ранее недоступных девайсов», — резюмируют исследователи.
Популярные видеобзоры
Обзор роутера Микротик Hex lite
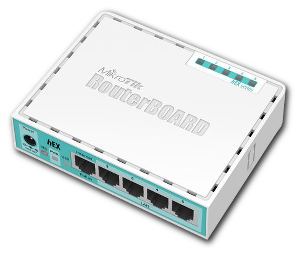 Роутер латвийской компании Микротик марки Hex lite (легкая версия) является второй версией предыдущего роутера RB750, но с улучшенным процессором. А вот количество флеш памяти здесь уменьшено до 16 Мб.
Здесь присутствуют все те же 5 ethernet интерфейсов, 64 Мб оперативной памяти и возможность питания от 6 до 30 Вольт, что очень удобно (по крайней мере для автора, так как подойдет здесь практически любой источник питания постоянного тока, и также есть возможность сделать самопальный PoE без покупки онного .....)
Подробнее...Диски и рейд контроллер (Seagate Surveillance HDD 4Тб + LSI Logic MegaRAID SAS 9260-8i)
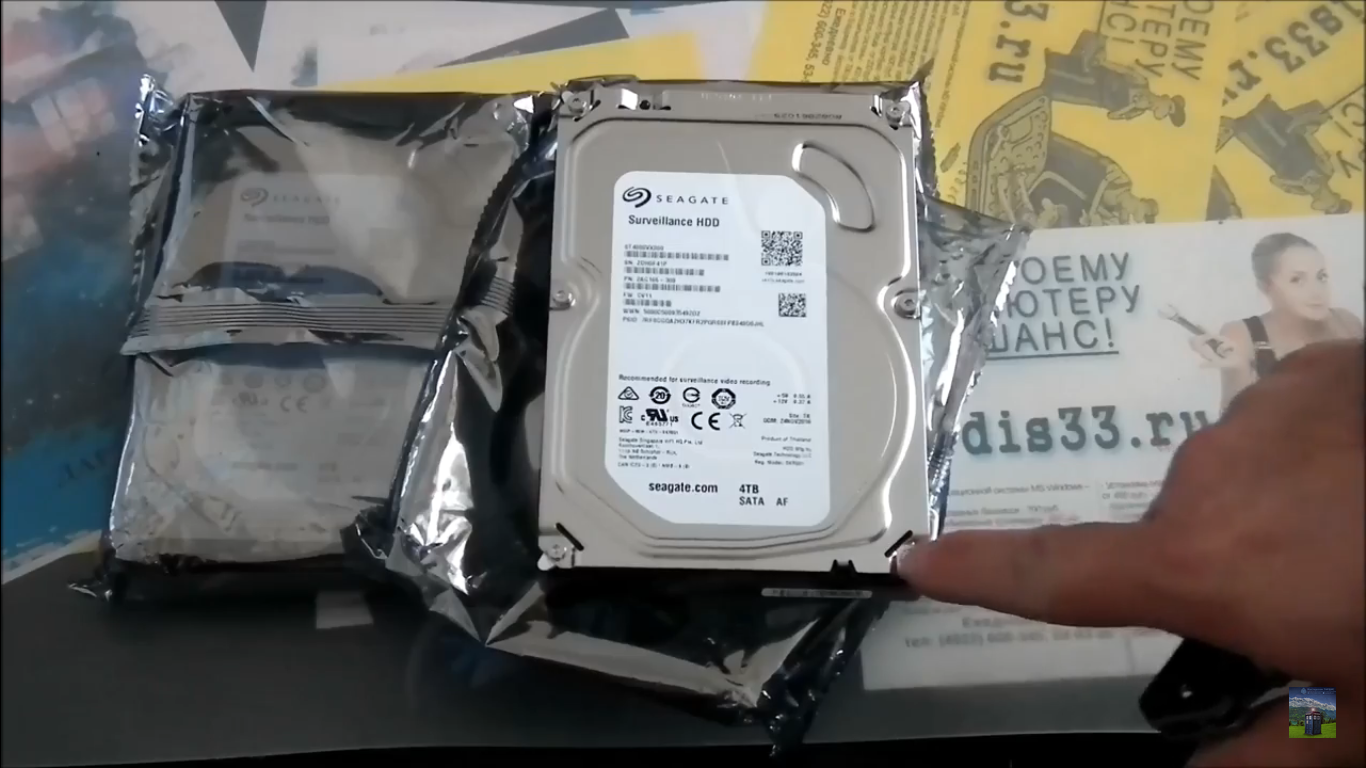
В этом обзоре Мастерская Тардис покажет самые доступные для потребителя жесткие диски для создания RAID-массива и контроллер LCI 9260-8i.
Подробнее...